Anatomía de un Ataque Informático: La Cyber Kill Chain
Anatomía de un Ataque Informático: La Cyber Kill Chain
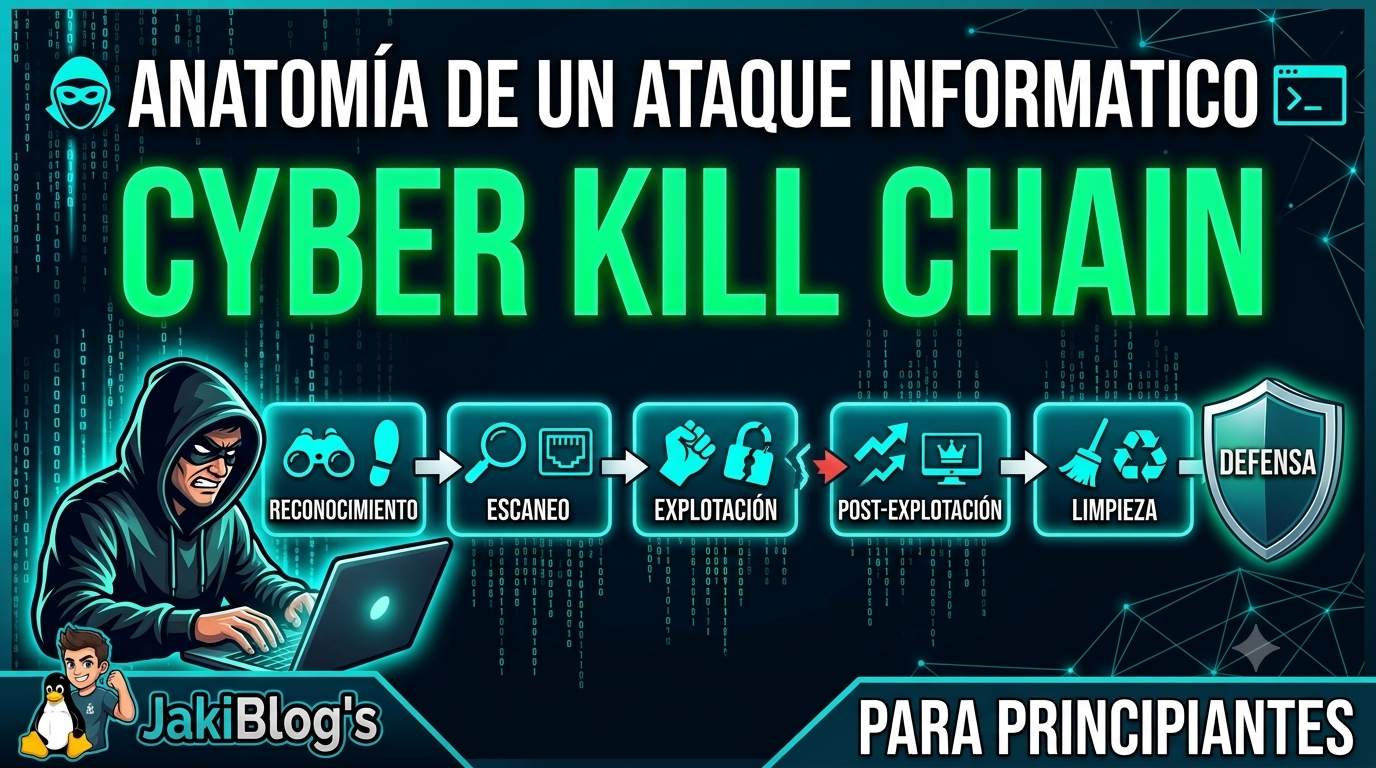
Un ciberataque no es un evento instantáneo, sino un proceso metódico por fases.
Entender el modelo Cyber Kill Chain permite comprender cómo operan los atacantes y cómo frenarlos: romper un solo eslabón frustra el ataque completo.
Las 5 Fases de un Ataque
- Reconocimiento (Pasivo)
- Objetivo: Recopilar información pública sobre la víctima (correos, IPs, subdominios).
- Técnicas: OSINT, Google Hacking, verificación de registros DNS.
- Escaneo (Activo)
- Objetivo: Identificar vías de entrada directas, servicios activos y vulnerabilidades.
- Técnicas: Escaneo de puertos, análisis de fallos en servicios web.
- Explotación
- Objetivo: Aprovechar un fallo de software, mala configuración o credenciales débiles para ganar acceso.
- Técnicas: Ejecución de exploits, phishing, inyecciones (SQLi, RCE).
- Post-Explotación
- Objetivo: Consolidar la presencia dentro de la red objetivo.
- Técnicas: Escalación de privilegios (
root/SYSTEM), movimiento lateral y persistencia.
- Limpieza (Borrado de Huellas)
- Objetivo: Ocultar rastros para evitar ser detectado por administradores o equipos de seguridad.
- Técnicas: Limpieza de archivos de registro (
/var/log) e historial de comandos.
Recursos para Aprender y Practicar
- Plataformas de Práctica (CTFs):
- TryHackMe — Salas guiadas sobre redes, Linux y Kill Chain.
- Hack The Box — Laboratorios prácticos de pentesting.
- Herramientas Clave:
Nmap/Shodan(Reconocimiento y Escaneo).Metasploit/Searchsploit(Explotación).
- Documentación:
Nota: Este artículo tiene fines estrictamente educativos para promover la concienciación y la ciberseguridad defensiva.
Gracias por leer :D
Atte: Jaki
This post is licensed under
CC BY 4.0
by the author.